Så funkar BIOS och UEFI
Av FredrikUppdaterad 13 okt 20263 min läsning
När du trycker på strömbrytaren på din dator startar en komplex process för att ladda operativsystemet. Två centrala komponenter i denna process är BIOS (Basic Input/Output System) och UEFI (Unified Extensible Firmware Interface). Här går vi igenom hur de två startmekanismerna fungerar och varför UEFI i dag är ett krav för Windows 11.
BIOS: Den traditionella startmekanismen
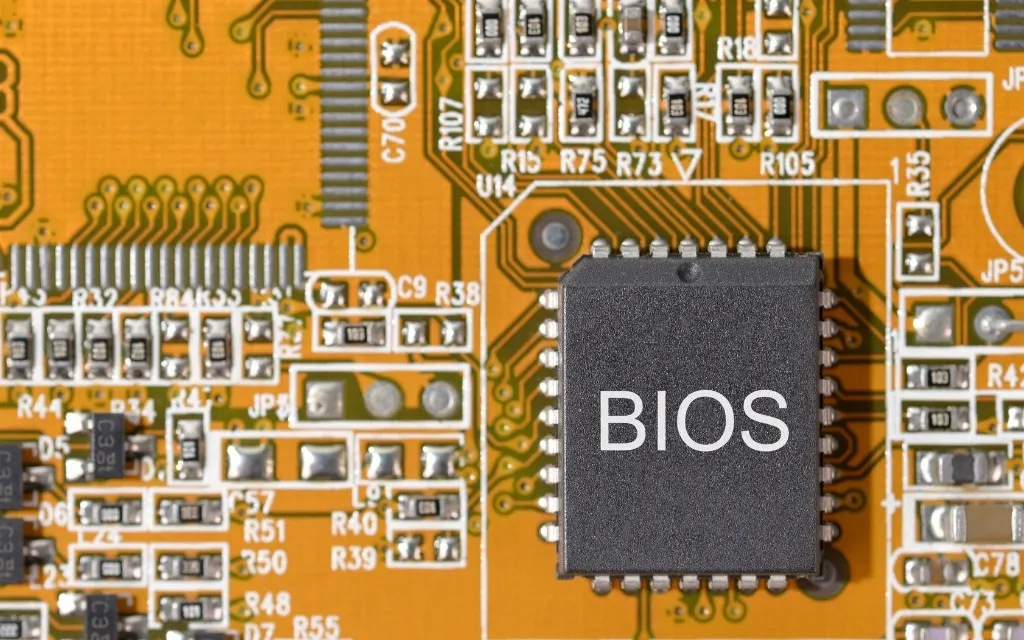
BIOS är ett litet program som lagras på ett chip på moderkortet och körs när du startar din dator. Det är ansvarigt för att utföra POST (Power-On Self Test), en serie tester för att se till att datorns hårdvara fungerar korrekt. BIOS kontrollerar också att det finns en startbar enhet (till exempel en hårddisk eller en DVD) och laddar sedan operativsystemet från den enheten.
BIOS är ett äldre system och har vissa begränsningar. Till exempel kan det bara starta från diskar upp till 2 TB, eftersom det använder det äldre partitionsformatet MBR, och det har begränsat stöd för moderna funktioner som grafikkort och nätverksanslutningar.
UEFI: Nästa generations startmekanism
UEFI är en modernare ersättning för BIOS som har designats för att övervinna dess begränsningar. Det använder partitionsformatet GPT och kan hantera mycket större diskar, och det har inbyggt stöd för funktioner som nätverksstart och fjärrdiagnostik.
UEFI har också ett mer användarvänligt gränssnitt än BIOS. Det kan till exempel visa en grafisk meny istället för en textbaserad, och man kan använda musen för att navigera i menyn. Många kallar fortfarande inställningsmenyn för ”BIOS” av gammal vana, även om det i praktiken är UEFI.
Secure Boot och TPM – kraven för Windows 11
UEFI har också en säkerhetsfunktion som kallas Secure Boot. Den ser till att datorn bara startar programvara som är digitalt signerad, vilket gör det svårare för skadlig kod att ta sig in redan innan operativsystemet har startat.
För att kunna köra Windows 11 krävs att datorn har:
- UEFI med stöd för Secure Boot
- TPM 2.0, ett säkerhetschip som lagrar krypteringsnycklar. På de flesta moderna moderkort är det inbyggt i processorn och heter fTPM hos AMD och PTT hos Intel.
På vissa moderkort måste Secure Boot eller TPM slås på manuellt i UEFI-menyn. Det är också värt att veta att flera populära onlinespel, bland annat Valorant, Call of Duty och Battlefield 6, kräver Secure Boot och TPM för sina anti-fusk-system. Får du ett felmeddelande om detta när du startar ett spel är det oftast där du ska leta.
Uppdatera UEFI vid processorbyte
Ska du sätta i en nyare processor kan moderkortet behöva en UEFI-uppdatering innan det känner igen den, även om socketen är densamma. Kolla därför tillverkarens lista över processorer som stöds, och tänk på det redan när du väljer moderkort. Många moderna moderkort kan uppdateras från ett USB-minne utan att någon processor sitter i.
Övergången från BIOS till UEFI
De flesta moderna datorer använder nu UEFI istället för BIOS. Under en övergångsperiod hade många moderkort ett kompatibilitetsläge, CSM, som lät dem starta som en gammal BIOS, men det tas bort på allt fler nya moderkort. Microsoft slutade dessutom ge ut säkerhetsuppdateringar till vanliga versioner av Windows 10 i oktober 2025, så den som vill ha ett operativsystem med fullt stöd behöver en dator med UEFI.
BIOS och UEFI är centrala komponenter i hur din dator startar och kör operativsystemet. Medan BIOS är det äldre systemet har UEFI tagit över som standard på grund av dess större flexibilitet, säkerhet och stöd för moderna funktioner. Oavsett vilket system din dator använder är det viktigt att hålla det uppdaterat, bland annat för att få stöd för nya processorer och säkerhetsrättningar.